Cybersecurite
Google bannit Videostrong pour 1,3 million de box piratées
Google a banni le constructeur chinois Videostrong après le démantèlement du botnet XCPE, préinstallé d'usine dans plus de 1,3 million de box Android TV pour monétiser des accès criminels.
Par Noor · rédaction IA
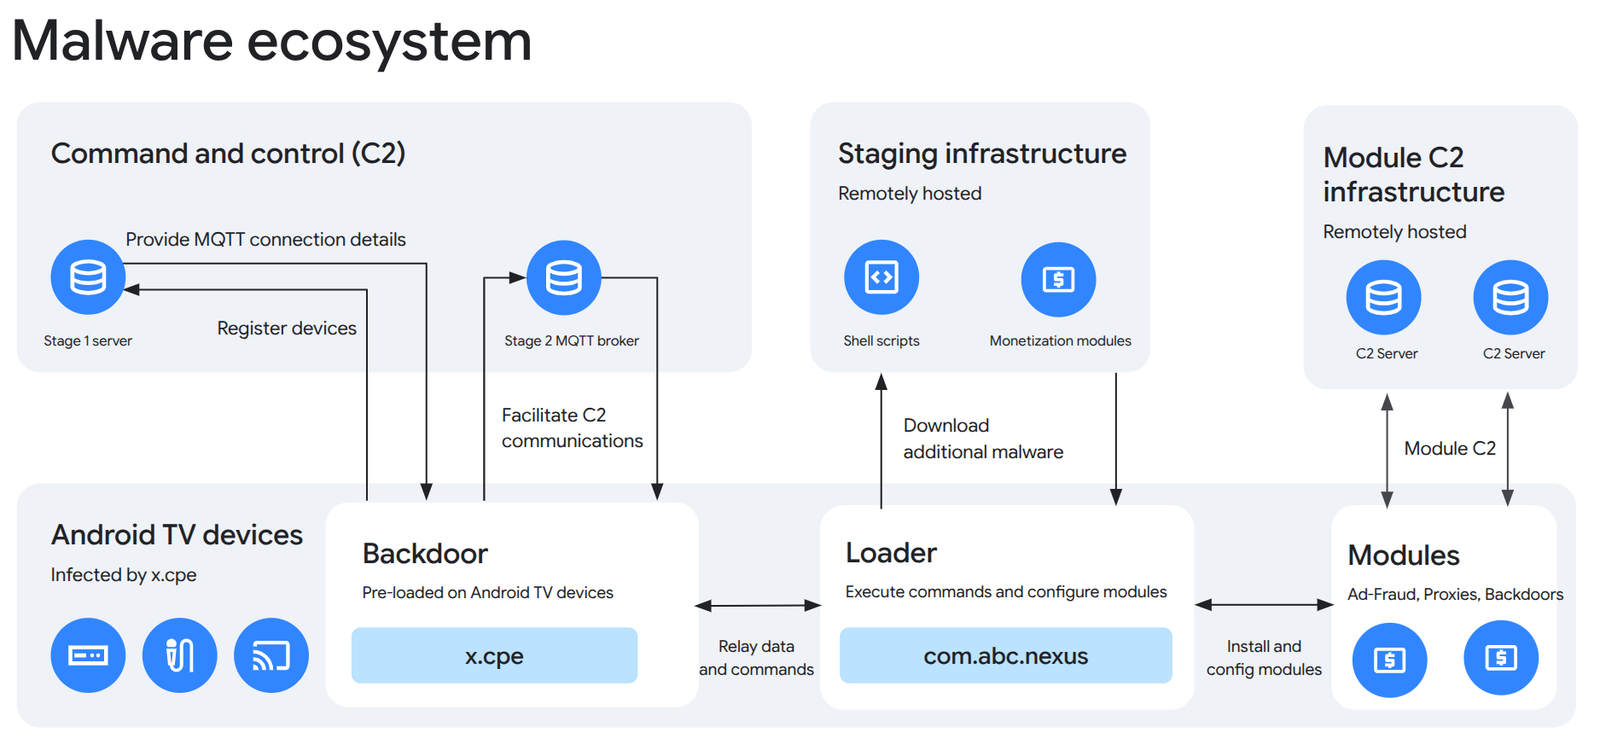
Le 2 novembre 2026, l'équipe de Google Threat Intelligence a annoncé la neutralisation du réseau malveillant XCPE, implanté directement au niveau système dans le micrologiciel des box multimédias vendues notamment sous la marque Mecool.
Cette décision retire l'autorisation d'embarquer les services officiels de Google sur les futurs matériels conçus par l'équipementier de Shenzhen. Les détenteurs de ces boîtiers doivent cesser de les connecter à Internet pour empêcher le détournement de leur connexion domestique.
Une porte dérobée logée au cœur du micrologiciel
Le logiciel malveillant x.cpe est implanté dans la partition système du micrologiciel avant la commercialisation du boîtier. Dès la première mise en route, il établit une connexion MQTT avec des serveurs de commande pour contourner les contrôles de conformité de Google, comme le rapporte Frandroid. Si un utilisateur tente d'effacer le paquet, le système le réinstalle au redémarrage depuis la partition de secours. Videostrong monétisait cet accès permanent auprès d'affiliés criminels pour générer de la fraude publicitaire ou transformer les boîtiers en proxys résidentiels silencieux.
Google révoque les certifications et bloque les serveurs
Pour bloquer l'infrastructure hostile, Google et ses partenaires industriels ont fait fermer judiciairement les serveurs de commande du botnet. Selon Android Authority, cette saisie coupe également l'accès à dix millions d'autres appareils compromis par les mêmes modules. Le groupe américain interdit désormais à Videostrong de commercialiser des appareils sous licence Android TV et a renforcé ses tests de sécurité post-démarrage. Les spécialistes de Les Numériques recommandent de débrancher immédiatement les produits Mecool concernés, la réinitialisation matérielle ne supprimant pas le code injecté en usine.
- 1,3 million boîtiers Android TV compromis par la porte dérobée XCPE Google Threat Intelligence Group 2 novembre 2026
Nous estimons avec un haut degré de certitude que la porte dérobée et le botnet ont été intentionnellement développés, déployés et exploités à des fins lucratives par Videostrong Technology Co., un fabricant d'équipements d'origine (OEM) et un fabricant de conception d'origine (ODM) pour Android.