IA
Anthropic accuse sept labos chinois de piller Claude
Dans son rapport semestriel, Anthropic accuse sept entreprises chinoises, dont DeepSeek et Moonshot AI, d'avoir détourné près de 200 millions de conversations de Claude pour entraîner leurs propres modèles et masquer leurs faiblesses techniques.
Par Léo Sperl
Le 10 septembre 2026, l'équipe de sécurité d'Anthropic a publié son rapport semestriel documentant le détournement de près de 200 millions d'échanges sur ses modèles Claude par sept acteurs chinois entre décembre 2025 et août 2026.
Cette révélation prouve que les performances affichées par certains modèles reposent en réalité sur des requêtes exécutées en coulisses par un concurrent américain. Les entreprises utilisant ces solutions chinoises découvrent que leurs données confidentielles ont transité sans consentement par l'infrastructure de Claude.
Sept laboratoires chinois siphonnent Claude à échelle industrielle
Le rapport de menace publié par Anthropic détaille une vaste opération de distillation illicite menée entre décembre 2025 et août 2026. La distillation consiste à entraîner un petit modèle en lui faisant imiter les réponses fournies par un modèle plus performant. Sept laboratoires majeurs, dont Alibaba, DeepSeek, Moonshot AI et Xiaomi, sont accusés d'avoir orchestré ce pillage pour accélérer le développement de leurs outils sans en payer la licence.
Le document relève près de 200 millions d'interactions siphonnées au détriment des modèles Haiku, Sonnet et Opus. Alibaba arrive en tête avec 151 millions d'échanges captés pour ses modèles Qwen entre mai et juillet, atteignant des pointes à trois millions de requêtes par jour. Moonshot AI a quant à lui relayé près de 300 000 requêtes en dix jours. Pour les directions informatiques, cette manœuvre jette un doute sérieux sur l'autonomie réelle des modèles concurrents.
Des milliers de faux comptes relaient les requêtes
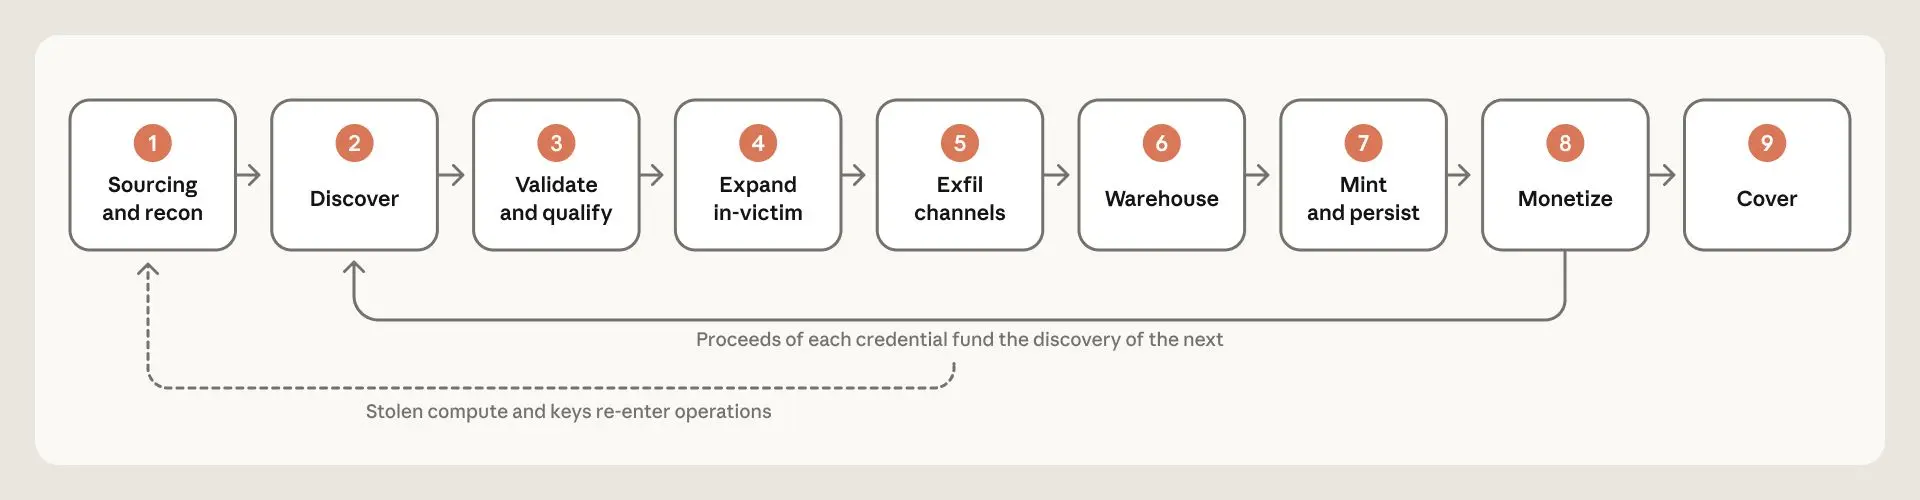
La mécanique technique s'appuie sur une infrastructure clandestine de comptes ouverts avec des identités fictives et des cartes bancaires volées. Moonshot AI a mobilisé 5 380 comptes frauduleux situés à Singapour et au Japon pour transmettre en direct les requêtes de ses utilisateurs du service Kimi vers Claude. Les utilisateurs recevaient la réponse d'Anthropic, présentée comme une production locale.
De son côté, DeepSeek filtrait les développeurs exploitant Claude Code ou OpenCode pour renvoyer spécifiquement leurs demandes vers Claude Opus, enregistrant au passage les chaînes logiques de raisonnement. Selon l'enquête relayée par 01net, ce routage a fait transiter des jetons d'accès valides, des adresses électroniques et même les prévisions d'un groupe pharmaceutique. L'évaluation de la conformité de ces flux devient indispensable pour quiconque manipule des données sensibles.
Le pillage d'entraînement s'organise en filière commerciale
Le rapport met en évidence l'abandon des méthodes artisanales au profit d'une véritable chaîne logistique de revente. Autrefois, les équipes d'ingénieurs devaient générer laborieusement leurs propres jeux de données synthétiques à partir de leurs propres serveurs. Cette approche lente a cédé le pas à des grossistes qui revendent des transcriptions brutes enregistrées sur des accès détournés.
SenseTime a ainsi acheté des volumes de données auprès de revendeurs tiers, tandis que MiniMax a créé une société écran qui ne commercialise que des modèles américains. Ces intermédiaires captent les flux sur des plateformes de routage très répandues en Europe, créant une exposition directe aux sanctions liées à la protection des données pour les clients de ces services.
Anthropic tronque ses raisonnements pour bloquer l'imitation
Anthropic n'a pas fermé ses interfaces de programmation, mais l'éditeur restreint désormais la visibilité des étapes internes de calcul. Les développeurs réclamaient l'accès complet aux chaînes de réflexion de Claude pour auditer la logique des réponses complexes. Face au pillage, Anthropic a choisi de résumer ces étapes afin d'empêcher les modèles concurrents d'apprendre la décomposition logique.
L'entreprise a également durci ses systèmes d'analyse comportementale sur les comptes suspects. Cette restriction dégrade la précision du suivi pour les ingénieurs légitimes qui souhaitaient inspecter les traces pas à pas. Tout arbitrage sur l'utilisation des modèles d'Anthropic doit désormais intégrer cette opacité grandissante des étapes intermédiaires de réflexion.
- 151 millions Échanges détournés par Alibaba entre mai et juillet pour entraîner ses modèles Qwen Anthropic 10 septembre 2026
À mesure que les modèles gagnent en capacités, leurs risques vont augmenter, à moins que les développeurs d'IA et les défenseurs de la société n'agissent pour les rendre plus sûrs.
Le rapport émane exclusivement d'Anthropic, rival direct des sept entreprises incriminées, et aucun des laboratoires chinois visés n'a publié de réponse ou admis ces allégations.
Pour une petite entreprise qui utilise des modèles tiers via des routeurs de coûts, le risque immédiat est une fuite de données confidentielles vers des serveurs américains via des comptes piratés, invalidant les garanties RGPD.
Mes prompts envoyés à Kimi ou DeepSeek sont-ils arrivés chez Claude ?
Oui, si vos requêtes correspondaient aux profils ciblés, elles ont été relayées via des comptes tiers puis enregistrées pour nourrir l'entraînement des modèles.
Comment vérifier si une plateforme redirige mes requêtes ?
Examinez les temps de latence et auditez vos contrats avec les plateformes de routage tierces pour exiger la traçabilité des points de terminaison.
- Anthropic accuse sept acteurs chinois d'avoir capté 200 millions d'échanges sur Claude.
- Des données confidentielles d'utilisateurs ont été transmises en clair à travers des milliers de comptes frauduleux.
- Anthropic tronque désormais les chaînes de raisonnement de ses modèles pour freiner l'imitation.
Lire la suite de nos actualites